

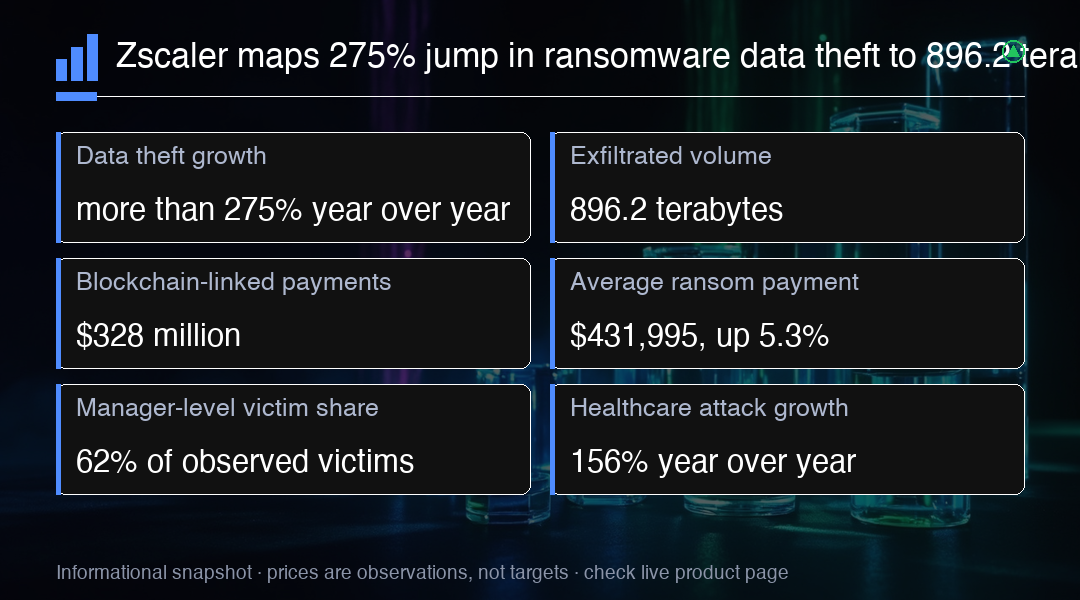
Zscaler 表示,其 ThreatLabz 2026 勒索軟體報告發現,在 2025 年 4 月到 2026 年 3 月這個回顧期間之內,勒索軟體所造成的資料竊取量年增超過 275%,而在 Zscaler 所分析到的活動之中,被外傳出去的資料總量達到 896.2 terabytes。這項發現是以廠商研究發布的形式抵達,而不是一份經過審計的產業會計數字,而這個差別對任何要據此推論企業安全支出、或者要推論整個網路安全族群的人來說都很重要。
這個範圍比標題上的數字所暗示的要窄得多。Zscaler 的方法論取自它自己的網路遙測,以及內部 ThreatLabz 的分析,涵蓋的主題包括勒索軟體團體與其附屬夥伴、受害者如何被鎖定、攻擊手法、資料竊取行為,以及付款模式。因此,896.2 terabytes 這個量測所描述的,只是某一家廠商透過自身感測器、在特定十二個月視窗裡實際觀察到的情況。它不是全球被竊資料的完整總量,報告也沒有確立較早年份是否採用了同樣的覆蓋範圍,這限制了任何試圖用已公布的數字拉出一條更長趨勢線的做法。
支付數據這一部分,有它自己的措辭紀律。報告指出,與勒索軟體付款相關的區塊鏈交易,在整個回顧期間累計達到 $328 million。這個衡量比實際轉往犯罪團體的金額要窄,比企業損失的總額要窄,也比全球勒索軟體損害金額的估計要窄。已發布的材料裡沒有任何方法論,支持把這個數字讀成已經確認的犯罪收益,也沒有支持把它讀成受害機構實際承擔的經濟成本,因此它應當維持在交易活動這個框架裡,不該再往外擴張成更大的損失數字。
Zscaler 另外表示,平均贖金支付金額年增 5.3%,來到 $431,995。這兩項支付衡量分屬不同的類別:其中一項追蹤的是與勒索軟體相關的鏈上交易活動,另一項追蹤的則是 Zscaler 所觀察到的案件中記錄下來的平均支付金額。兩者都不該被呈現為經過獨立審計的產業基準,因為已發布的材料並沒有揭露足夠的抽樣細節來支撐那樣的框架,也不足以讓人把這兩個數字合併成單一的損失估計,兩者必須分開閱讀。
受害者輪廓是這份清單裡最安靜的一項,卻也是對風險工作最有用的一項。在 Zscaler 觀察到的攻擊當中,主管級職稱以及以上的人佔受害者的 62%,這凸顯出攻擊行為對擁有特權角色、以及具備商業影響力的員工的聚焦。這個類別包含的是主管,而不只是最高層的高階主管;它描述的是受害者的組成,而不是在全經濟體範圍內所有高階主管被鎖定的比例。Zscaler 自身較早針對攻擊活動所做的研究,也指向同一個方向。
傳統加密正在失去它作為顯性事件的角色。Zscaler 表示,在他們的分析之中,有 78% 的勒索軟體攻擊涉及資料竊取,高於 2024 年的 45%;而勒索的方向,正從檔案加密轉向安靜得多的智慧財產權、客戶紀錄以及其他敏感資料的竊取。營運上的直接後果是:過去只要發生服務中斷,通常就會觸發明確的事件回應,如今這種中斷本身,已經不再是一個可靠的指標,也就是說,它作為「攻擊正在進行」的訊號,強度已經不如以往,這也是資安預算重新分配的主要背景。
Zscaler 把生成式 AI 描述成一項加速器,而不是已經獲得證實的成因。報告記錄到,在他們的客戶群之中,AI 輔助的攻擊手法增加了 340%,而威脅行為者正在使用 AI 生成的釣魚郵件與深偽語音電話,來擊破那些原本熟悉的資安控制措施。這份發布把攻擊者作業速度的提升歸因於生成式 AI,但它並沒有把這項效應,與附屬夥伴行為的改變、勒索模式的改變、受害者選擇的改變、工具的改變,或是所觀察到的威脅集合規模變化區分開來。
產業曝險同樣也在轉移。Zscaler 發現,醫療保健業的勒索軟體攻擊年增 156%,並且第一次成為被攻擊最頻繁的產業,而製造業與科技業則仍然是整體而言最常被針對的領域。年增最快的部分出現在貨運與物流,增幅達 725%,以及公用事業,增幅達 622%。這個型態所指向的,是營運科技與實體供應鏈,而不只是辦公室的終端設備;換句話說,這已經不只是資訊部門的問題,而是延伸到工廠與運輸節點的現場風險。
在地理分布上,美國仍然是勒索軟體的首要目標,美國組織占觀察到活動的 50.7%,遠遠領先於加拿大的 4.8%、德國的 4.3%,以及英國的 4.1%。這個集中度對安全廠商的營收敘事來說很重要,因為支撐這些發現的遙測資料,大多數都來自上述這些市場中的企業;而這份報告,也不能被拿來推論那些它幾乎沒有觀察到的地區,其市場需求究竟如何,這個盲區需要被明確記住。
回應速度是多數安全團隊最能夠採取行動的落差。Zscaler 表示,偵測到一次勒索軟體攻擊的時間中位數已降至 4.2 小時,而將它控制住的時間中位數卻上升到 72 小時。支付贖金的組織,平均只恢復了 65% 的資料,另有 15% 完全沒有恢復;而單次勒索軟體攻擊的平均成本,包含了停機時間、營收損失以及復原作業在內,達到 $5.2 million。
可供交易的解讀是題材性的,而不是財務性的。ThreatLabz 的研究是關於攻擊者行為的證據,它並沒有確立 Zscaler 的營收、訂單、客戶需求、盈餘,或股價的走向。它確實支持一個方向性的觀點:隨著勒索逐漸遠離那種顯性的加密事件,資料外洩的控管、身分與存取的管理,以及對合法協作工具遭到濫用的偵測,正在企業的安全預算之中占據越來越大的份額,這是從這份報告可以合理推導的方向。
實務上可以追蹤的清單很短。第一,追蹤其他廠商是否針對同一個時間視窗發布了可以比較的遙測資料;第二,追蹤 Zscaler 是否會以足夠一致的方法論重做這項研究,好讓不同次執行之間可以相互比較;第三,追蹤隨著偵測覆蓋面擴大,896.2 terabytes 這個數字是否會跟著移動。個別事件,例如 Scripps Health 在 2026 年 5 月確認的那次服務中斷,對產業情緒的影響往往遠大於年度的研究發布,因為總量一旦公布,其資訊價值就相當有限。
交易洞察
這則故事可供交易的表達,是把 Zscaler 當作企業安全需求的代理標的,而不是依報告數字建立預測。留意其他廠商針對同一個 2025 年 4 月至 2026 年 3 月視窗發布的後續遙測,並把 ZS 的任何波動讀作產業情緒,而不是對報告中並不存在的營收變化的反應。第二起大型事件,也就是 Scripps Health 在 2026 年 5 月確認的那一類,對近期倉位的意義大於已公布的總量數字。