

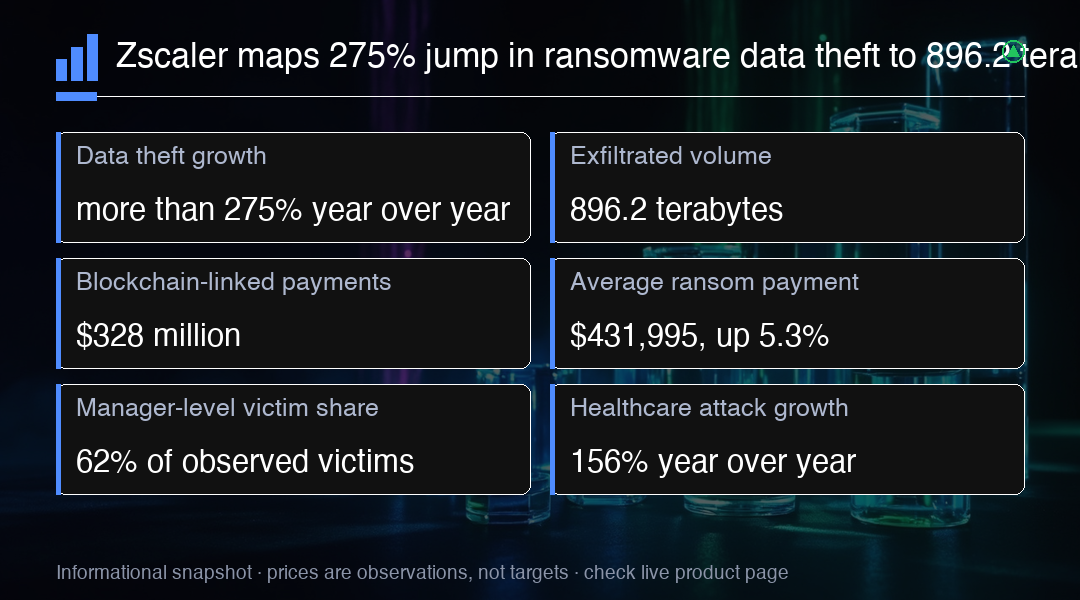
Zscaler menyatakan bahwa Laporan Ransomware 2026 ThreatLabz-nya menemukan bahwa pencurian data ransomware naik lebih dari 275% secara tahunan dalam periode tinjauan April 2025 hingga Maret 2026, mencapai 896.2 terabyte data yang dieksfiltrasi dalam aktivitas yang dianalisis Zscaler. Temuan ini hadir sebagai rilis riset dari sebuah vendor, bukan sebagai pembukuan industri yang diaudit, dan perbedaan itu penting bagi siapa pun yang menarik kesimpulan tentang belanja keamanan perusahaan atau kelompok keamanan siber yang lebih luas.
Cakupannya lebih sempit daripada yang digambarkan angka utama. Metodologi Zscaler bertumpu pada telemetri jaringan miliknya sendiri dan analisis internal ThreatLabz, mencakup kelompok ransomware dan afiliasinya, targetisasi korban, teknik serangan, pencurian data, serta pola pembayaran. Karena itu, ukuran 896.2 terabyte menggambarkan apa yang diamati satu vendor melalui sensor-sensornya sendiri selama jendela dua belas bulan tertentu. Angka itu bukan total duniawi yang lengkap untuk data yang dicuri, dan laporan tersebut tidak membuktikan bahwa cakupan yang identik diterapkan pada tahun-tahun sebelumnya, yang membatasi setiap upaya menyusun garis tren yang lebih panjang dari angka-angka yang dipublikasikan.
Data pembayaran memiliki cahasannya sendiri. Laporan menyatakan bahwa transaksi blockchain yang terkait dengan pembayaran ransomware mencapai $328 juta selama periode tinjauan. Itu adalah ukuran yang lebih sempit daripada uang yang dialihkan ke kelompok kriminal, total kerugian perusahaan, atau estimasi global kerusakan akibat ransomware. Tidak ada metodologi dalam materi yang dipublikasikan yang mendukung pembacaan angka tersebut sebagai hasil kriminal yang terkonfirmasi atau sebagai biaya ekonomi yang ditanggung organisasi korban, sehingga angka itu harus tetap dibingkai sebagai aktivitas transaksi dan tidak lebih dari itu.
Zscaler juga melaporkan bahwa rata-rata pembayaran tebusan naik 5.3% secara tahunan menjadi $431,995. Dua ukuran pembayaran itu berada dalam kategori terpisah: satu melacak aktivitas transaksi on-chain yang terkait dengan ransomware, yang lain melacak pembayaran rata-rata yang tercatat pada kasus yang diamati Zscaler. Keduanya tidak boleh disajikan sebagai tolok ukur industri yang diaudit secara independen, karena materi yang dipublikasikan tidak cukup terbuka soal rincian sampel untuk mendukung framing itu atau untuk menggabungkan kedua angka menjadi satu estimasi kerugian.
Profil korban adalah item paling sunyi dalam daftar ini dan yang paling berguna untuk pekerjaan risiko. Jabatan setingkat manajer ke atas menyumbang 62% korban dalam serangan yang diamati Zscaler, yang menyoroti fokus pada karyawan dengan peran hak akses istimewa dan pengaruh bisnis. Kategori itu mencakup manajer, bukan hanya eksekutif senior, dan ia menggambarkan komposisi korban, bukan porsi semua eksekutif yang menjadi sasaran di seluruh ekonomi. Kerja kampanye sebelumnya milik Zscaler menunjuk arah yang sama.
Enkripsi tradisional kehilangan perannya sebagai kejadian yang terlihat. Zscaler melaporkan bahwa 78% serangan ransomware dalam analisisnya melibatkan pencurian data, naik dari 45% pada 2024, dan bahwa pemerasan bergeser dari enkripsi file menuju pencurian yang lebih senyap atas kekayaan intelektual, catatan pelanggan, dan material sensitif lainnya. Konsekuensi operasionalnya adalah bahwa gangguan layanan, yang biasanya memicu respons insiden yang terlihat, menjadi sinyal yang lebih lemah bahwa sebuah serangan sedang berlangsung dibandingkan sebelumnya.
Zscaler menggambarkan AI generatif sebagai akselerator, bukan penyebab yang terbukti. Laporan mencatat peningkatan 340% pada teknik serangan dibantu AI di basis pelanggan-nya, dan pelaku ancaman menggunakan email phishing hasil generasi AI serta panggilan suara deepfake untuk menembus kontrol keamanan yang dikenal. Rilis itu mengaitkan operasi pelaku yang lebih cepat dengan AI generatif, tetapi tidak memisahkan efek tersebut dari perubahan perilaku afiliasi, model pemerasan, pemilihan korban, perangkat kerja, atau ukuran kumpulan ancaman yang diamati.
Eksposur industri juga bergeser. Zscaler menemukan bahwa layanan kesehatan mengalami peningkatan 156% serangan ransomware secara tahunan dan menjadi industri paling banyak ditargetkan untuk pertama kalinya, sementara manufaktur dan teknologi tetap menjadi yang paling banyak ditargetkan secara keseluruhan. Pertumbuhan tahunan tercepat muncul di pengangkutan dan logistik, naik 725%, dan di utilitas, naik 622%, pola yang mengarah pada teknologi operasional dan rantai pasokan fisik, bukan hanya endpoint kantor.
Secara geografis, Amerika Serikat tetap menjadi target ransomware terbesar, dengan organisasi AS menyumbang 50.7% dari aktivitas yang diamati, jauh di depan Kanada 4.8%, Jerman 4.3%, dan Inggris 4.1%. Konsentrasi itu penting untuk narasi pendapatan vendor keamanan, karena sebagian besar telemetri di balik temuan ini berasal dari perusahaan di pasar-pasar tersebut, dan laporan ini tidak dapat digunakan untuk menyimpulkan permintaan di wilayah yang nyaris tidak diamati.
Kecepatan respons adalah kesenjangan yang paling bisa ditindaklanjuti oleh tim keamanan. Zscaler melaporkan bahwa waktu median untuk mendeteksi serangan ransomware turun menjadi 4.2 jam, sementara waktu median untuk mengendalikannya naik menjadi 72 jam. Organisasi yang membayar tebusan hanya memulihkan 65% data mereka secara rata-rata, dan 15% tidak memulihkan sama sekali, dengan biaya rata-rata sebuah serangan ransomware termasuk waktu henti, pendapatan yang hilang, dan pemulihan mencapai $5.2 juta per insiden.
Pembacaan yang dapat diperdagangkan bersifat tematik, bukan finansial. Riset ThreatLabz adalah bukti tentang perilaku pelaku serangan, dan tidak menetapkan pendapatan, booking, permintaan pelanggan, laba, atau arah harga saham Zscaler. Yang dukungannya adalah pandangan arah bahwa kontrol eksfiltrasi data, manajemen identitas dan akses, serta deteksi penyalahgunaan alat kolaborasi yang sah menjadi bagian yang lebih besar dari anggaran keamanan perusahaan seiring pemerasan bergeser dari kejadian enkripsi yang terlihat.
Daftar pantau praktisnya singkat. Lacak apakah vendor lain menerbitkan telemetri yang sebanding untuk jendela yang sama, apakah Zscaler mengulang studi dengan metodologi yang cukup konsisten untuk dibandingkan antar run, dan apakah angka 896.2 terabyte bergerak seiring meluasnya cakupan deteksi. Insiden individual, seperti gangguan yang dikonfirmasi Scripps Health pada Mei 2026, cenderung menggerakkan sentiment sektor jauh lebih banyak daripada rilis riset tahunan, yang memiliki nilai informasi terbatas begitu agregatnya sudah dipublikasikan.
Wawasan Trading
Bentuk yang dapat diperdagangkan dari cerita ini adalah Zscaler sebagai proksi untuk permintaan keamanan perusahaan, bukan proyeksi yang dibangun di atas angka-angka laporan. Awati telemetri lanjutan dari vendor yang mencakup jendela April 2025 hingga Maret 2026 yang sama, dan baca setiap pergerakan ZS sebagai sentiment sektor, bukan sebagai reaksi terhadap perubahan pendapatan yang tidak ada di dalam laporan. Insiden besar kedua, semacam yang dikonfirmasi Scripps Health pada Mei 2026, lebih penting bagi penempatan posisi jangka pendek daripada agregat yang dipublikasikan.